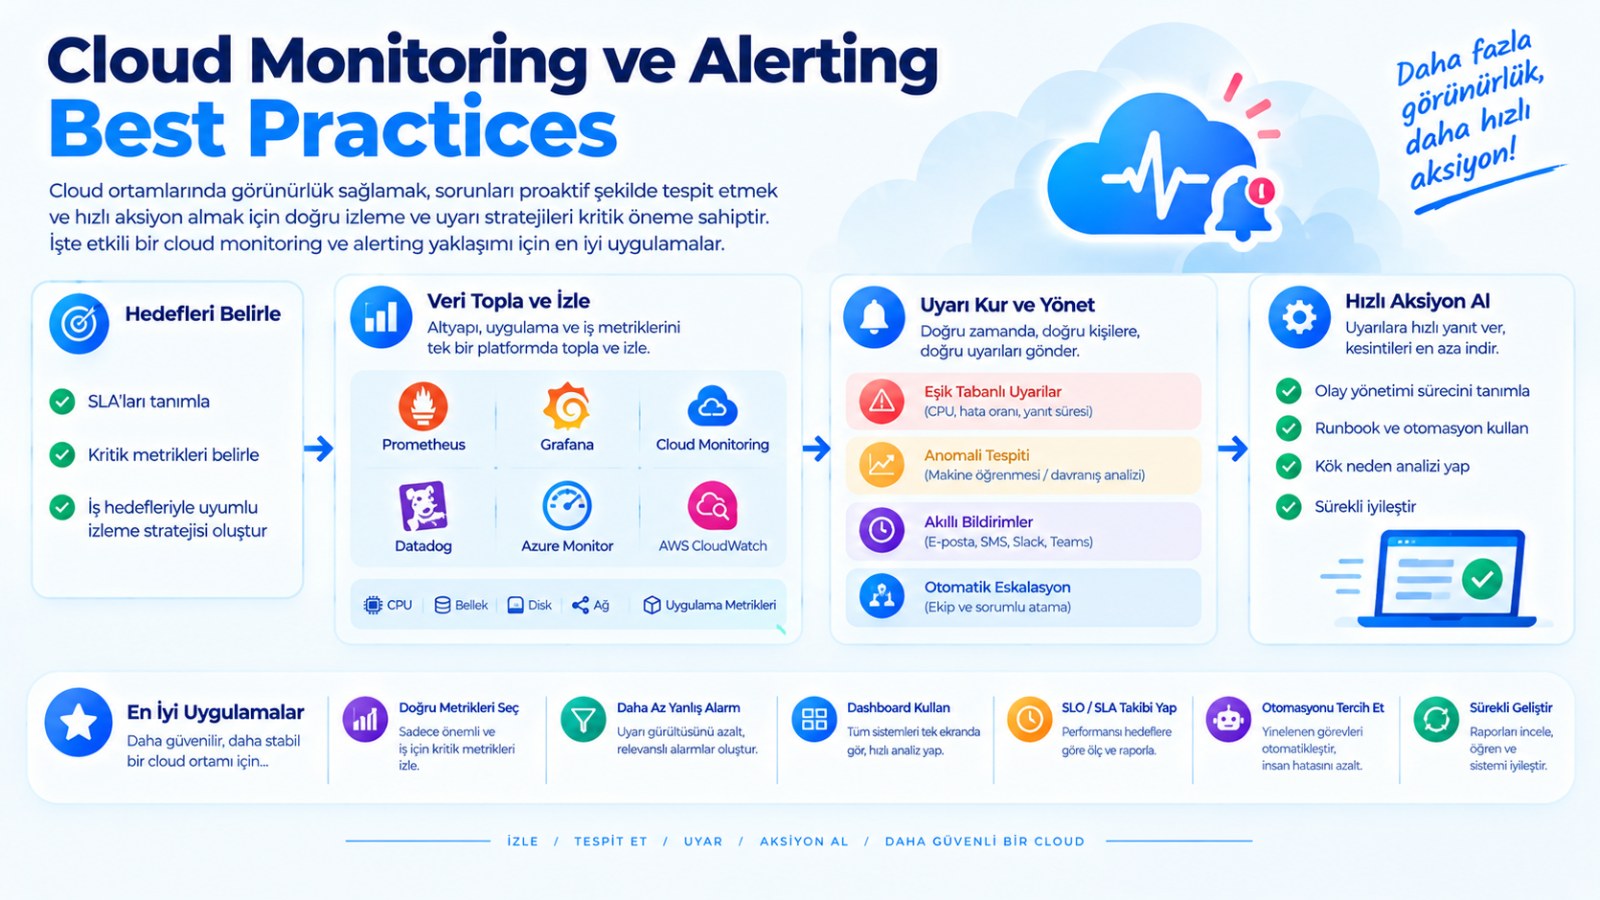
Cloud Monitoring ve Alerting Best Practices
Bulut ortamlarında izleme (monitoring) ve uyarı (alerting), sistemin sağlığını anlamanın ve sorunları kullanıcılar fark etmeden çözmenin temelidir. Ancak yanlış yapılandırılmış uyarılar, "alert fatigue" (uyarı yorgunluğu) yaratarak gerçek sorunların gözden kaçmasına yol açar. Bu yazıda, AWS, Azure ve Google Cloud genelinde geçerli olan ve her sağlayıcının kendi dokümantasyonunda vurguladığı temel izleme ve uyarı yönetimi pratiklerini ele alacağız.
1. Hazır Uyarı Önerilerinden Başlayın
Sıfırdan uyarı kuralları yazmak yerine, bulut sağlayıcılarının sunduğu hazır önerilerden yararlanın.
AWS CloudWatch: CloudWatch, diğer AWS servisleri tarafından yayınlanan metrikler için kullanıma hazır uyarı önerileri sunar. Konsolda "Alarm recommendations" filtresini kullanarak önerilen eşik değerlerini görebilir ve tek tıkla alarm oluşturabilirsiniz. Ayrıca bu önerileri Infrastructure-as-Code (CloudFormation, Terraform) tanımları olarak indirip versiyon kontrolüne ekleyebilirsiniz .
Google Cloud: Cloud Monitoring, GKE, Compute Engine, Cloud SQL gibi servisler için entegrasyon paketleri sunar. Bu paketler, önerilen uyarı politikalarını, örnek dashboard'ları ve temel metrikleri içerir. Yeni bir servis devreye alırken bu paketlerden başlamak, önemli metrikleri kaçırma riskini azaltır .
Azure Monitor: Azure Well-Architected Framework, Service Health ve Resource Health alarmlarının mutlaka yapılandırılmasını önerir. Service Health alarmları; kesintiler, planlı bakımlar ve güvenlik önerileri hakkında bildirim gönderir. Resource Health alarmları ise kaynakların sağlık durumundaki değişiklikleri neredeyse gerçek zamanlı olarak bildirir .
2. Uyarı Yorgunluğunu Önleyin: Eşik ve Pencere Seçimi
Uyarıların çoğu, eşik değerlerinin çok düşük veya değerlendirme pencerelerinin çok kısa seçilmesinden kaynaklanır. Bir CPU kullanımı anlık olarak %80'i geçtiğinde alarm çalmak yerine, bu durumun belirli bir süre boyunca devam etmesini beklemek gerekir.
Azure dokümantasyonu, yapay zeka iş yükleri gibi büyük veri kümelerini işleyen sistemler için CPU alarmlarının %80-85 aralığında ve 10-15 dakika süreyle ayarlanmasını önermektedir. Bu, veri yükleme sırasındaki kısa süreli sıçramaların yanlış alarm üretmesini engellerken, gerçek kapasite kısıtlarını zamanında yakalar .
Google Cloud'da uyarı politikaları koşulları her 30 saniyede bir değerlendirir. MQL tabanlı uyarılarda every 30s ifadesini açıkça yazmak, bu değerlendirme penceresini görünür kılar ve yanlışlıkla farklı bir süre beklentisi oluşmasını önler .
3. Dinamik Eşikler ve Oran Tabanlı Uyarılar
Statik eşikler her zaman yeterli değildir. Google Cloud'un MQL (Monitoring Query Language) desteği, zamana göre değişen dinamik eşikler tanımlamaya olanak tanır. Örneğin, hafta sonları destek ekibinin yanıt süresinin daha uzun olması bekleniyorsa, CPU eşiği hafta içi %95, hafta sonu %85 olarak ayarlanabilir .
Benzer şekilde, değişim oranı (rate of change) veya oran (ratio) tabanlı uyarılar, mutlak değerlerden daha anlamlı olabilir. Örneğin, saniyedeki 5xx hatası oranı veya okuma/yazma bayt oranı gibi metrikler, sistem davranışındaki sapmaları daha doğru yansıtır .
4. Uyarı Bastırma ve Yönlendirme Kuralları
Planlı bakım sırasında veya mesai dışı saatlerde gereksiz bildirimleri engellemek için uyarı işleme kuralları (alert processing rules) kullanın.
Azure Monitor'da bu kurallar, belirli bir zaman penceresinde veya kaynak grubunda tetiklenen uyarıları bastırabilir (suppress) veya farklı bir eylem grubuna yönlendirebilir. Örneğin, her Pazar 02:00-04:00 arasındaki bakım penceresinde production kaynak grubundan gelen tüm uyarılar susturulabilir; böylece nöbetçi mühendis, bakım sırasındaki beklenen durum değişiklikleri yerine yalnızca gerçek acil durumlar için uyarılır .
5. Güvenli ve Ölçeklenebilir Bildirim Altyapısı
Güvenli Webhook'lar: Uyarı kurallarınız webhook kullanıyorsa, mümkünse güvenli webhook (secure webhook) eylemlerini tercih edin. Bu, bildirimlerin kimlik doğrulaması ile daha güvenli bir şekilde iletilmesini sağlar .
Yönetilen Kimlikler: Azure'da log arama uyarı kuralları, Azure Data Explorer (ADX) veya Azure Resource Graph (ARG) gibi kaynaklara erişiyorsa, yönetilen kimlik (managed identity) kullanımı zorunludur. Bu, kimlik bilgilerini yönetme yükünü ortadan kaldırır ve en az ayrıcalık prensibiyle çalışmayı sağlar .
Servis Limitlerine Dikkat: Çok sayıda bildirim üreten uyarı kuralları, e-posta veya SMS servislerinin servis limitlerine takılabilir. Bu durumda, programatik eylemler (otomatik ölçekleme, runbook tetikleme) veya alternatif bildirim kanalları (Slack, Teams, PagerDuty) kullanarak yükü dağıtın .
6. Maliyet Optimizasyonu
İzleme ve uyarı yönetimi de bir maliyet kalemidir. Aşırı sayıda metrik toplamak veya gereksiz sıklıkta uyarı değerlendirmesi yapmak maliyeti artırır.
Pratikler:
-
Sadece gerekli metrikleri toplayın: Tüm metrikleri değil, iş hedefleriyle (SLO'lar) doğrudan ilişkili olanları izleyin.
-
Log ve metrik saklama sürelerini ayarlayın: Uzun süreli saklama maliyetlidir; analiz ihtiyacına göre saklama süresini belirleyin.
-
Hazır önerileri kullanın: AWS'de önerilen alarmlar, sizin için ek ücret oluşturmaz; yalnızca oluşturduğunuz alarmlar için standart ücret geçerlidir .
7. En İyi Pratikler Özeti
| Pratik | Açıklama |
|---|---|
| Hazır önerilerle başlayın | AWS, Azure ve GCP'nin sunduğu hazır alarm/entegrasyon paketlerini kullanın . |
| Eşikleri ve pencereleri doğru ayarlayın | Anlık sıçramalar yerine sürdürülebilir sapmaları yakalayın . |
| Dinamik ve oran tabanlı eşikler kullanın | MQL ile zamana göre değişen eşikler tanımlayın . |
| Uyarı bastırma kuralları ekleyin | Bakım pencerelerinde gürültüyü azaltın . |
| Güvenli webhook ve yönetilen kimlik kullanın | Bildirim ve erişim güvenliğini sağlayın . |
| Servis limitlerini gözetin | Bildirim yükünü programatik eylemlerle dengeleyin . |
| Sadece gerekli metrikleri toplayın | Maliyeti kontrol altında tutun . |
Sonuç
Etkili bulut izleme ve uyarı yönetimi, "her şeyi izlemek" değil, doğru sinyalleri doğru zamanda doğru kişiye iletmektir. Hazır önerilerle başlamak, eşikleri ve değerlendirme pencerelerini iş yükünüze göre ayarlamak, bakım pencerelerinde uyarıları bastırmak ve güvenli bildirim kanalları kullanmak, hem operasyonel yükü azaltır hem de gerçek sorunlara hızlı müdahaleyi sağlar. Unutmayın: Uyarı yorgunluğu, gerçek bir kesintiden daha tehlikelidir; çünkü ekibinizin kritik sinyallere olan güvenini yok eder.