Yazılar
Yazılım, geliştirme süreçleri ve teknik notlar.
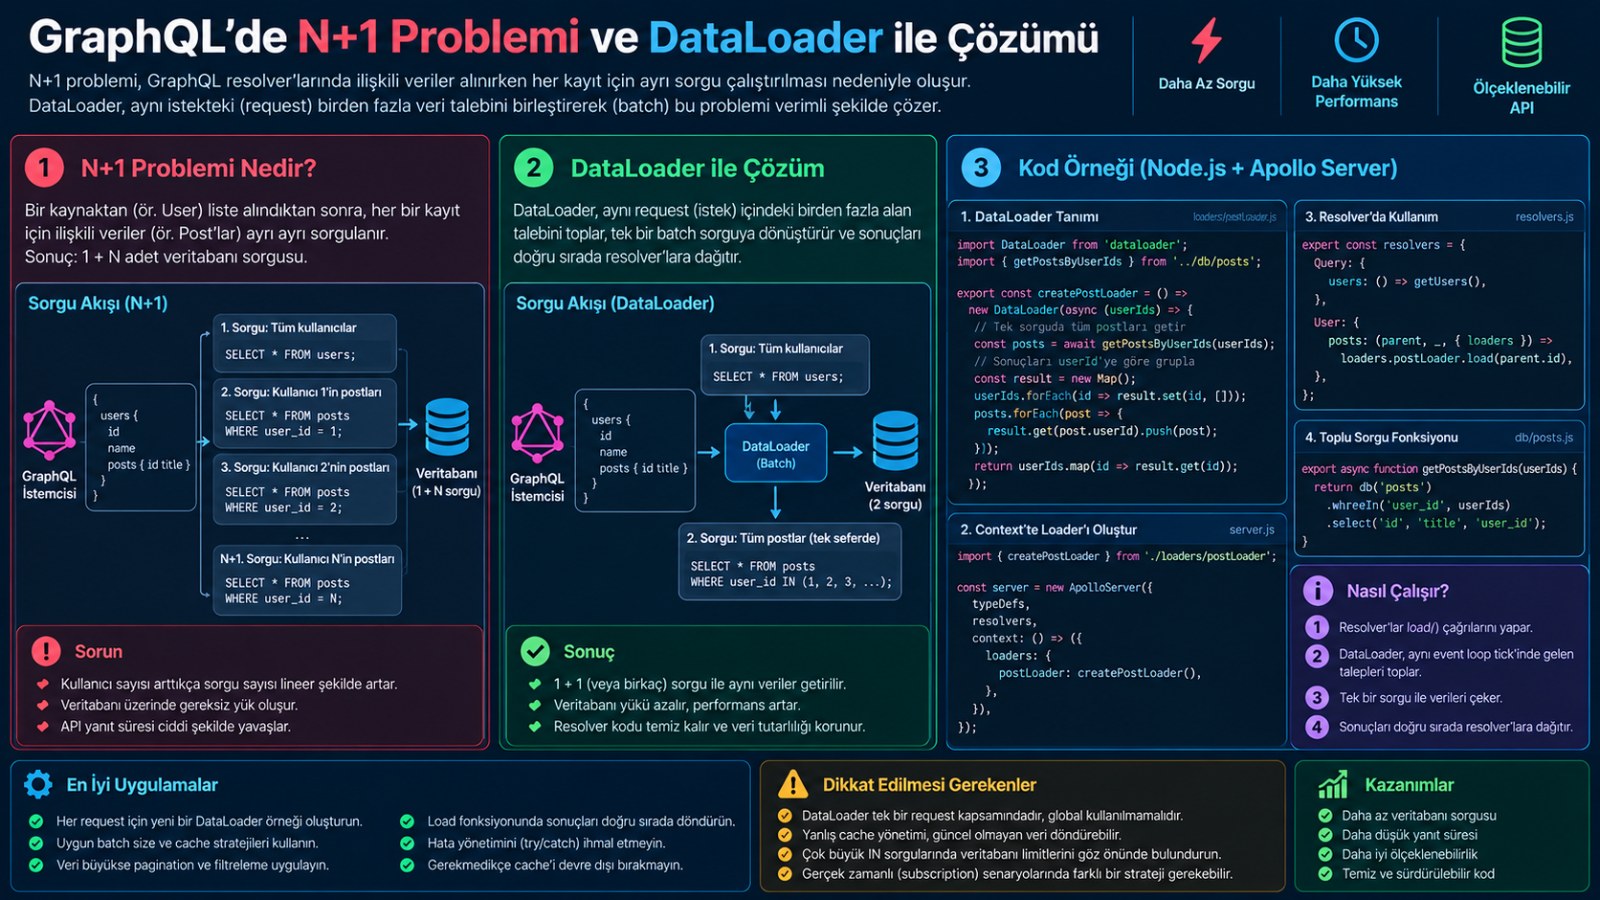 GraphQL'de N+1 Problemi ve DataLoader
GraphQL'in esnek sorgulama yeteneği, beraberinde N+1 sorgu problemini getirir. Bu yazıda, N+1 probleminin GraphQL'de neden daha belirgin olduğu, DataLoader ile toplu yükleme (batching) ve önbellekleme (caching) yoluyla nasıl çözüleceği, .NET'te Hot Chocolate ve GreenDonut ile uygulama stratejileri ve en iyi pratikler ele alınır.
Devamını oku
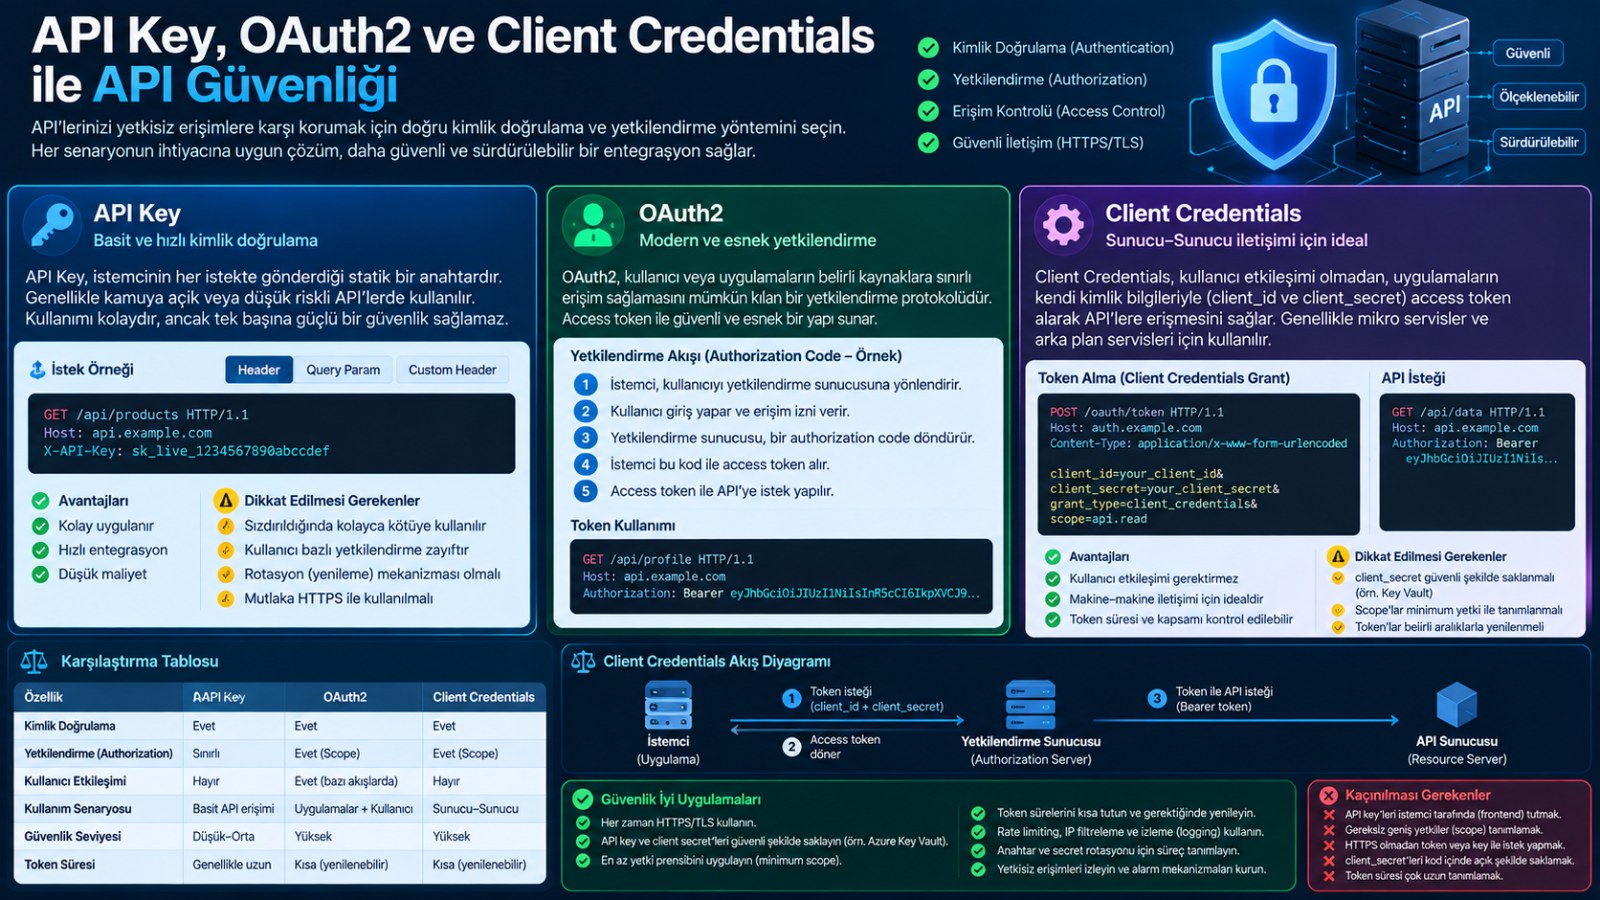 API Key, OAuth2 ve Client Credentials
API Key, OAuth2 Client Credentials ve mTLS ile API güvenliği yöntemlerinin karşılaştırması; güvenlik seviyeleri, kullanım senaryoları, .NET'te uygulama stratejileri ve en iyi pratikler ele alınır.
Devamını oku
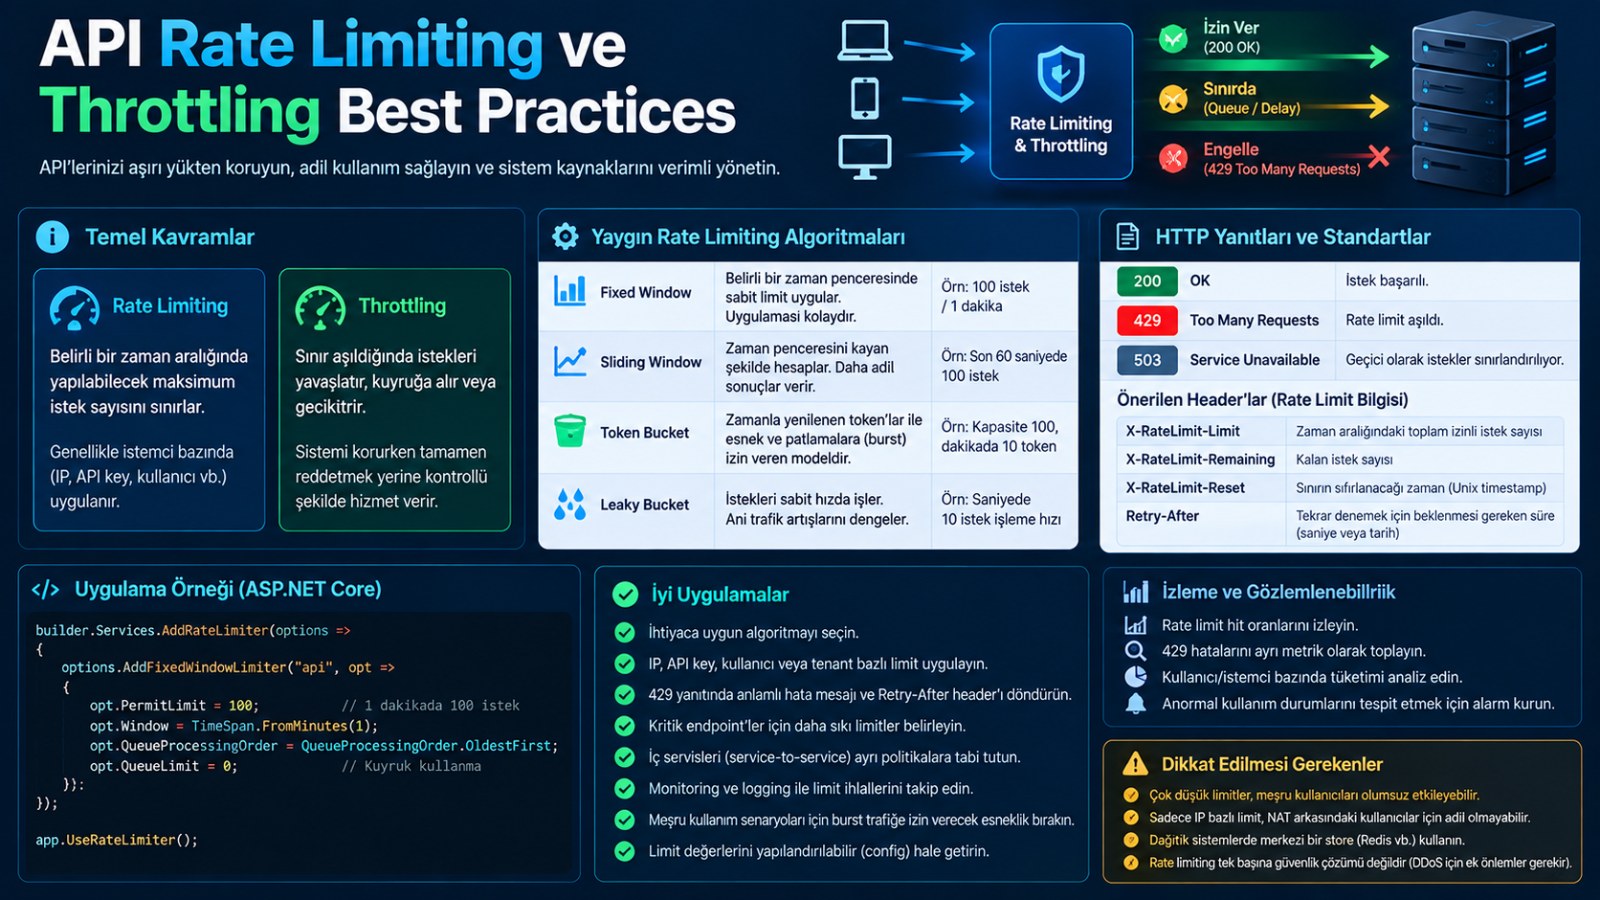 API Rate Limiting ve Throttling Best Practices
API'leri aşırı kullanımdan korumak için rate limiting ve throttling stratejileri; Token Bucket, Leaky Bucket, Fixed/Sliding Window algoritmaları, .NET 7+ ile yerleşik RateLimiter kullanımı, dağıtık sistemlerde Redis ile state yönetimi ve en iyi pratikler ele alınır.
Devamını oku
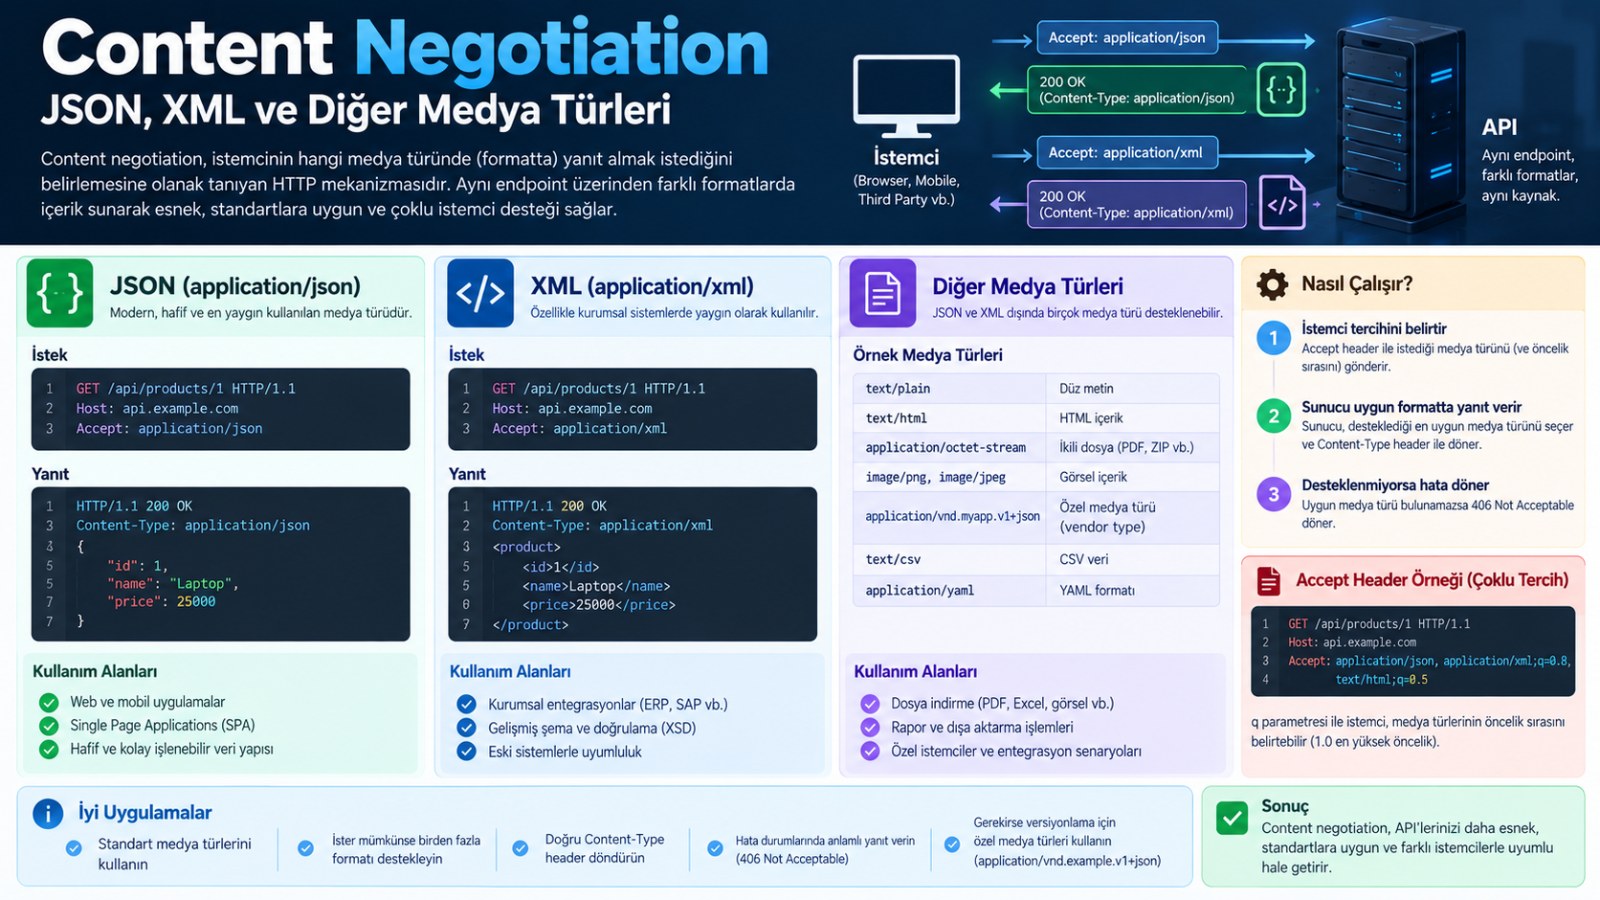 Content Negotiation: Medya Türleri
Content Negotiation (İçerik Pazarlığı), istemci ve sunucu arasında en uygun veri formatını (medya tipini) seçme sürecidir. Bu yazıda, HTTP Accept/Content-Type başlıkları, JSON, XML, Protobuf, MessagePack gibi formatlar, ASP.NET Core'da içerik pazarlığı yapılandırması, özel formatter'lar, format seçim stratejileri ve en iyi pratikler ele alınır.
Devamını oku
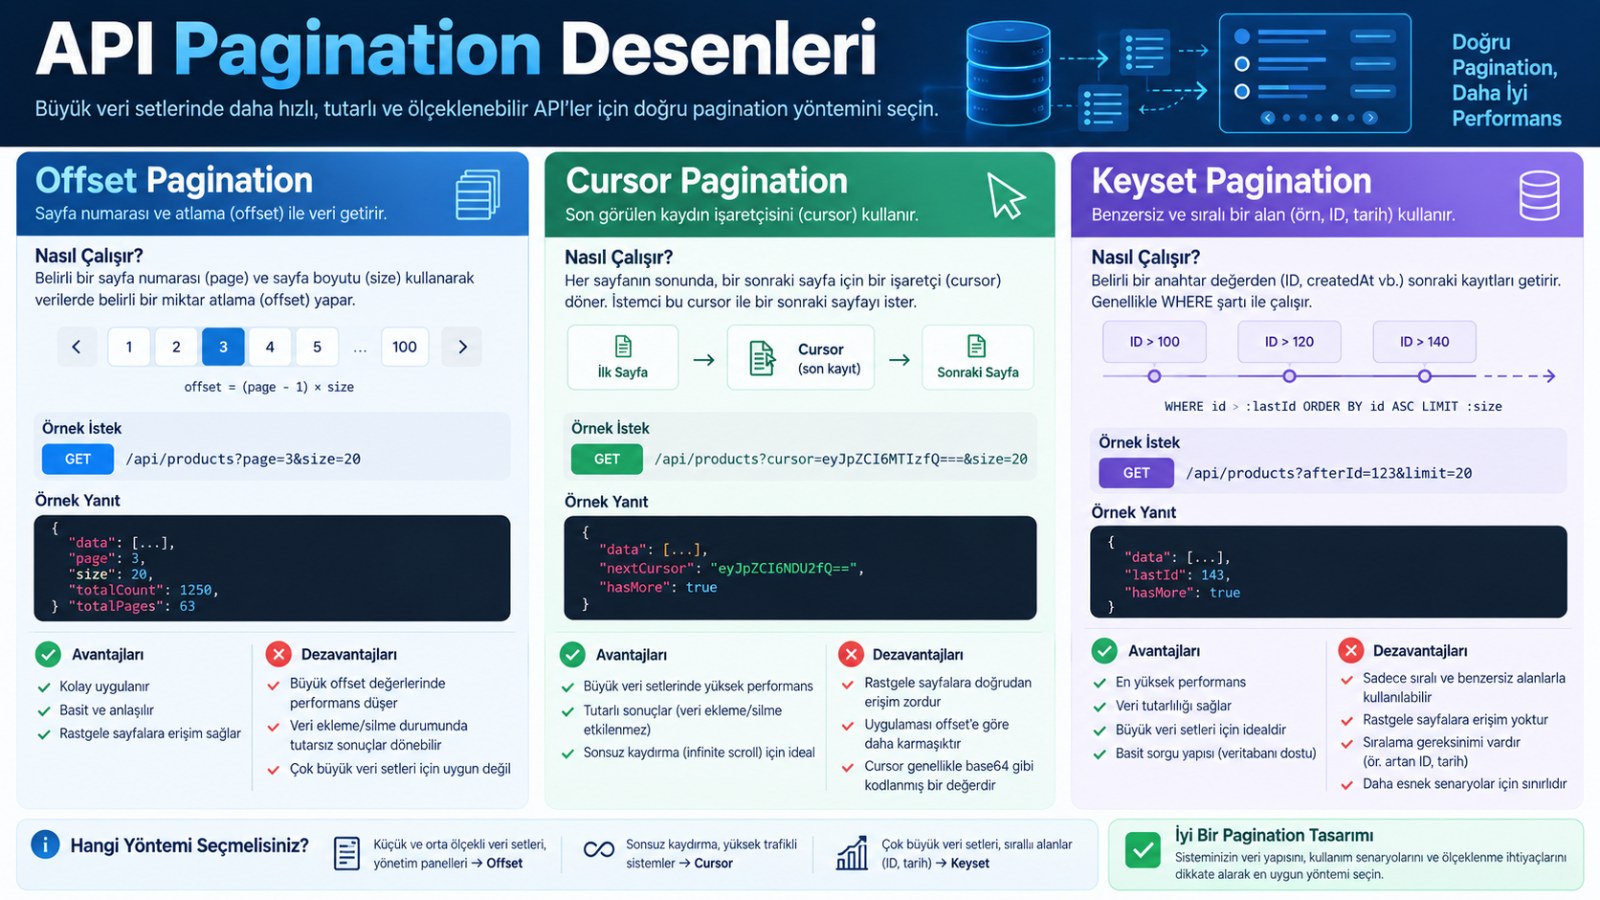 API Pagination Desenleri
API'lerde büyük veri kümelerini sayfalara bölmek için kullanılan üç temel desen (offset, cursor, keyset pagination) ve bunların performans, ölçeklenebilirlik ve kullanıcı deneyimi açısından karşılaştırılması. Hangi senaryoda hangi desenin tercih edilmesi gerektiği ve .NET'te uygulama stratejileri ele alınır.
Devamını oku
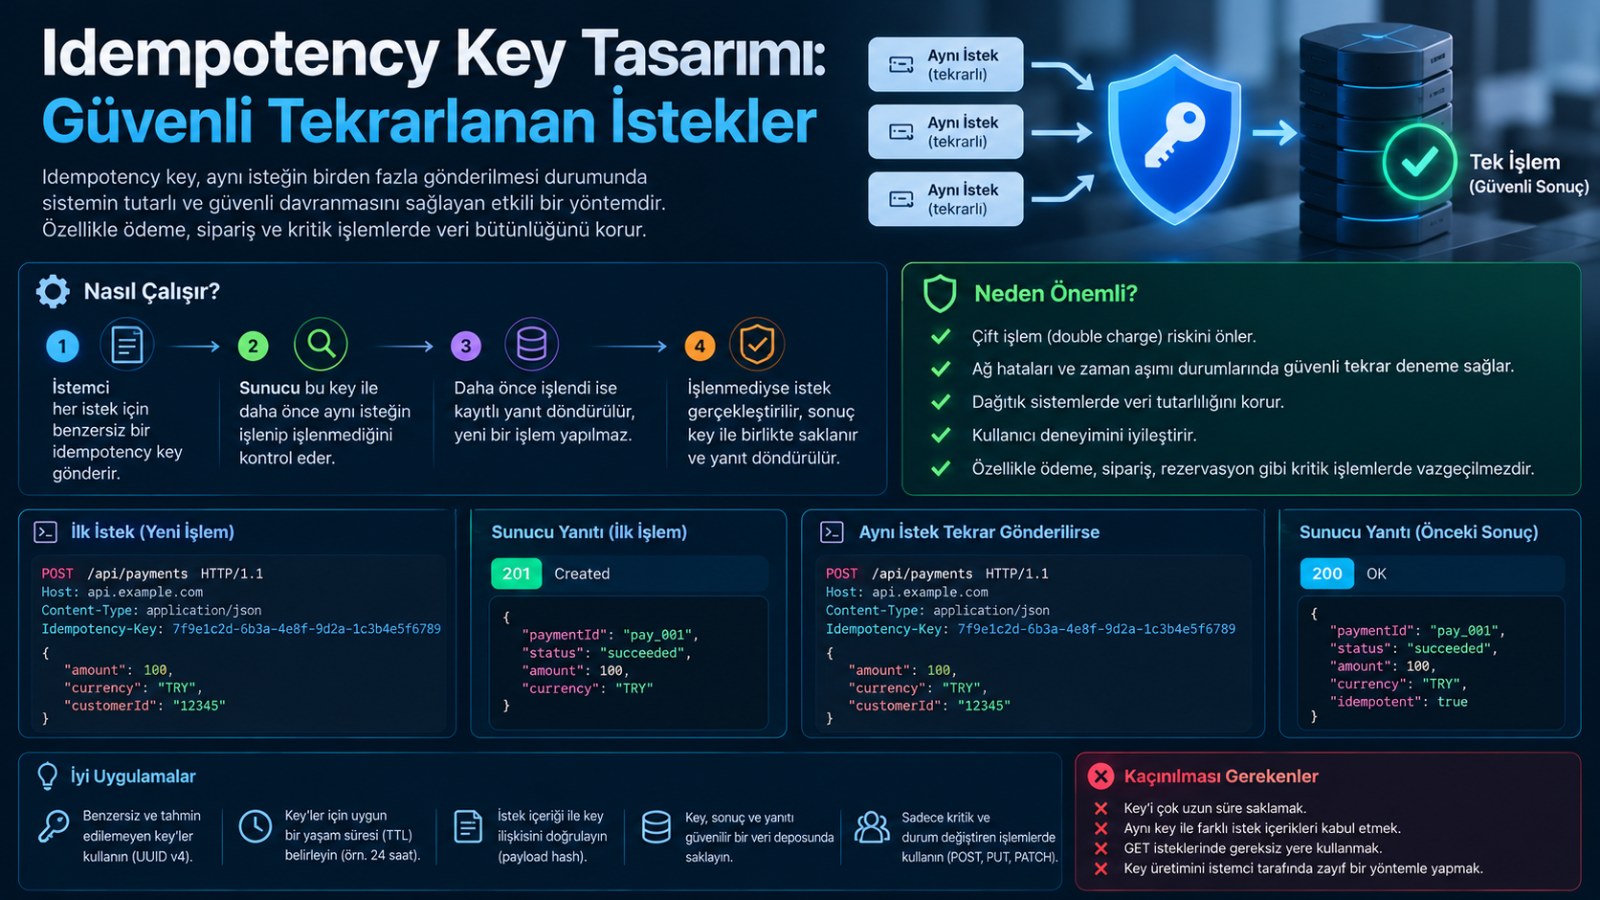 Idempotency Key Tasarımı
Idempotency Key (Yinelenebilirlik Anahtarı), istemci tarafından üretilen ve sunucunun aynı isteği birden fazla kez işlemesini engelleyen benzersiz bir tanımlayıcıdır. Bu yazıda, idempotency key'in temel prensipleri, Stripe ve diğer endüstri liderlerinin uygulama stratejileri, .NET'te Redis ve veritabanı tabanlı implementasyonlar, key yönetimi, TTL (yaşam süresi) politikaları, scope (kapsam) tasarımı ve güvenli tekrarlanan istekler için en iyi pratikler ele alınır.
Devamını oku
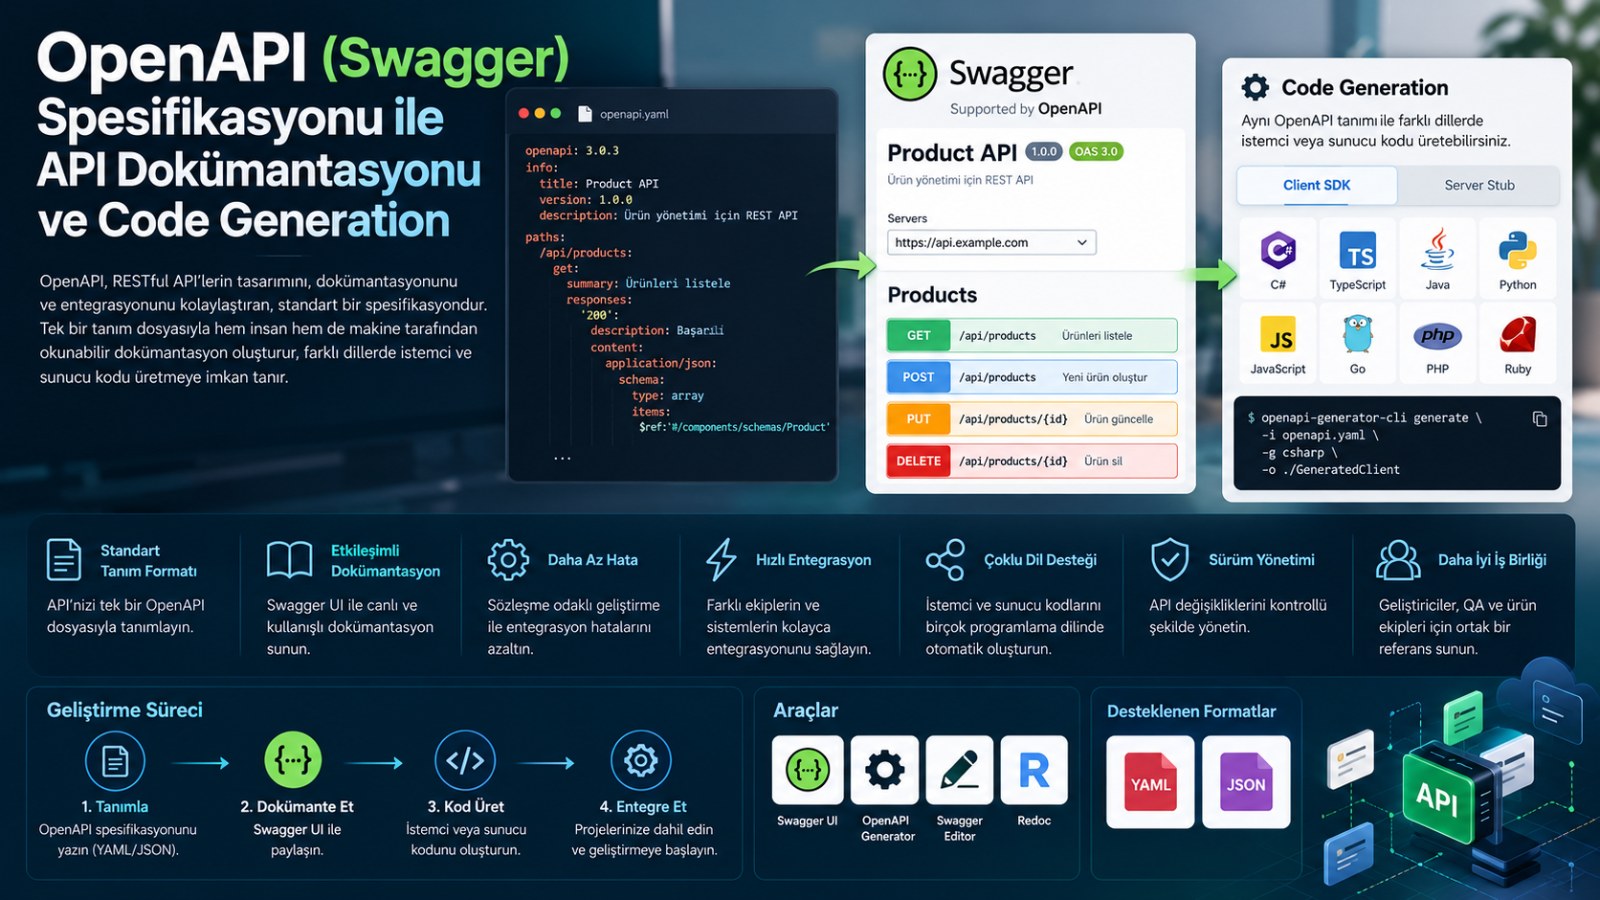 OpenAPI ve Kod Üretimi
OpenAPI (eski adıyla Swagger), REST API'lerini tanımlamak için kullanılan dil-agnostik bir spesifikasyondur. Bu yazıda, OpenAPI spesifikasyonunun temelleri, .NET'te dokümantasyon oluşturma yöntemleri, Swagger UI ile etkileşimli test, NSwag ve Swagger Codegen ile kod üretimi (istemci/SDK, sunucu iskeleti) ve en iyi pratikler ele alınır.
Devamını oku
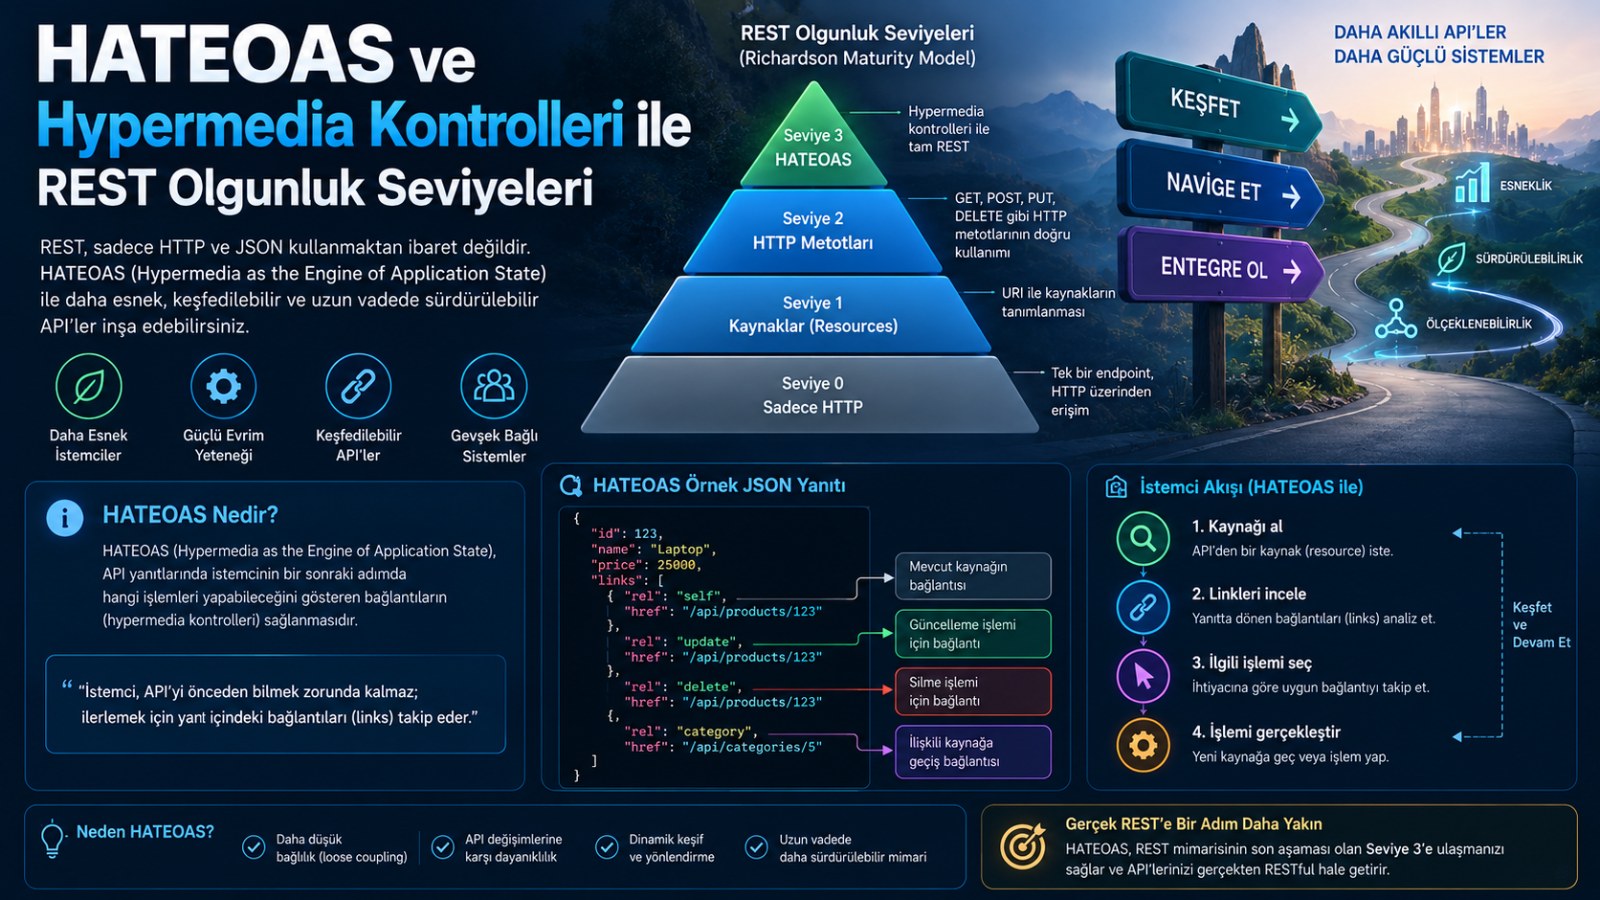 Richardson Olgunluk Modeli ve HATEOAS
Richardson Olgunluk Modeli (RMM), bir web servisinin REST ilkelerine ne kadar uygun olduğunu değerlendiren 4 seviyeli bir çerçevedir. HATEOAS (Hypermedia as the Engine of Application State), bu modelin en üst seviyesi olan Seviye 3'ün temelini oluşturur. Bu yazıda, Richardson Olgunluk Modeli'nin 4 seviyesi, HATEOAS prensibi, avantajları, zorlukları ve .NET'te uygulama stratejileri ele alınmaktadır.
Devamını oku
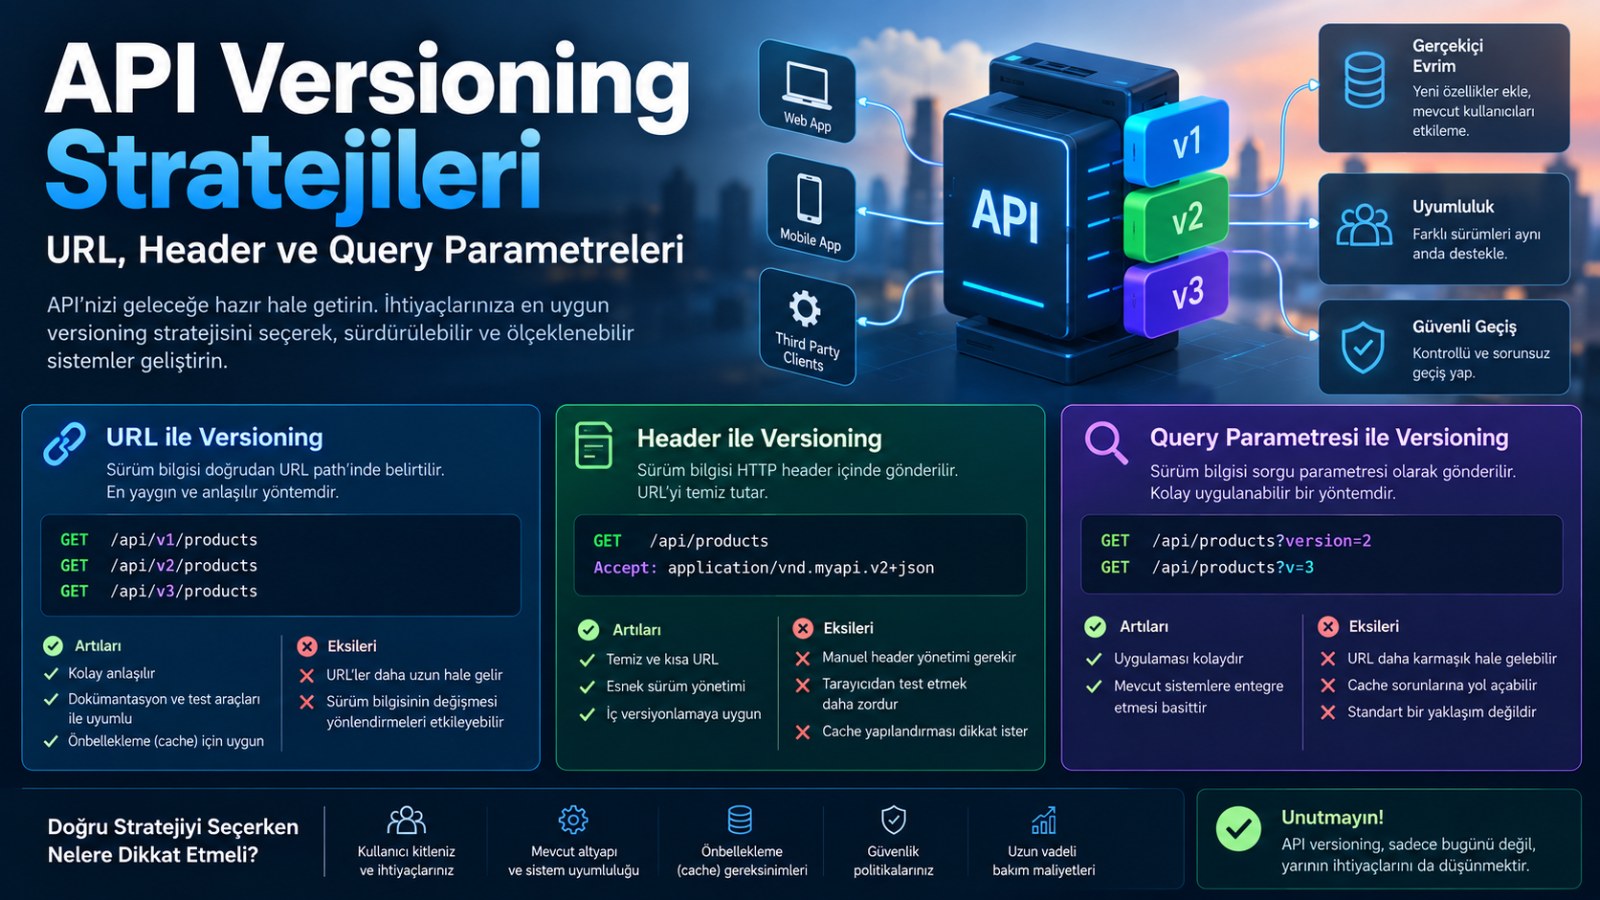 API Versioning Stratejileri
API'lerin sürümlenmesi için URL path, header ve query parametresi tabanlı stratejiler, .NET'te ASP.NET Core API Versioning kütüphanesi ile uygulama, geriye dönük uyumluluk, kararsız (breaking) değişikliklerin yönetimi ve en iyi pratikler ele alınır.
Devamını oku